
바이낸스 사상 최대 침해 사고와 북한 배후 지목
1) 세계 최대 가상자산 거래소 바이낸스에서 약 63억 달러(한화 약 8조 4천억 원 이상)에 달하는 고객 및 거래소 가상자산이 한꺼번에 빠져나가는 역사상 최대 규모의 해킹 사건 발생.
2) 이번 침해 사고는 개발·운영(DevOps) 담당 엔지니어의 노트북 단말기가 악성코드에 감염된 것이 직접적인 도화선으로 작용.
3) 공격 세력은 감염된 단말기를 경유지로 삼아 내부 서비스 컨테이너와 출금 승인 시스템에 무단 접근한 뒤 단 20여 분 만에 10개 이상의 블록체인 네트워크에서 수십억 달러 상당의 자산을 번개처럼 인출.
4) 블록체인 포렌식 전문 기업인 TRM 랩스와 체이널리시스는 온체인 자금 흐름과 공격 방식을 정밀 분석한 뒤 이번 침해의 유력한 배후로 북한 정찰총국 산하 정예 해킹 세력인 '트레이더트레이터(TraderTraitor)' 및 '라자루스'를 강력 지목.
5) 자금 출처를 감추는 믹싱 기술인 '토네이도 캐시'를 사전 준비금 마련에 투입하고 사전에 획득한 거래 승인 서명을 동시에 실행해 거액을 인출한 정황이 과거 북한 조직이 구사한 고유 수법과 완벽하게 일치.
6) 바이낸스 측은 사태 직후 블록체인 파트너사 및 주요 스테이블코인 발행사들과 긴급 공조망을 가동하여 탈취 자산 중 약 30억 달러 상당을 온체인 상에서 동결 완료.
7) 거래소 자체 보유 준비금과 SAFU(이용자 보호기금)를 전격 투입해 피해를 입은 고객 자산 전액을 완벽히 보상하겠다는 공식 입장 발표.
8) 미국 연방수사국(FBI)과 국토안보부 비밀경호국(USSS) 등 글로벌 최고 수사기관들이 즉각 바이낸스와 합동 수사 체계를 구축하고 북한 해커 조직의 국제 자금 은닉 경로에 대한 전방위 추적에 착수.
대형 보안 사고 여파에 따른 주식 시장 보안 관련주 급등 현상
9) 사상 유례없는 초대형 거래소 침해 소식이 전해지면서 국내외 금융·자본 시장에서는 사이버 보안 인프라 강화에 대한 경각심이 최고조로 상승.
10) 가상자산 시장 전반과 관련 기술주들이 급락세를 보인 반면, 증권 시장에서는 사이버 보안 기술과 솔루션을 보유한 보안 테마주로 뭉칫돈이 몰리며 강력한 수급 쏠림 현상 전개.
11) 통합 시스템 보안 솔루션을 공급하는 SGA솔루션즈는 개장 직후 매수세가 집중되며 단숨에 상한가에 안착.
12) 국내 대표 보안 대장주인 안랩 역시 전일 음봉을 완전히 장악하는 강한 양봉을 형성하며 52주 신고가를 새롭게 경신.
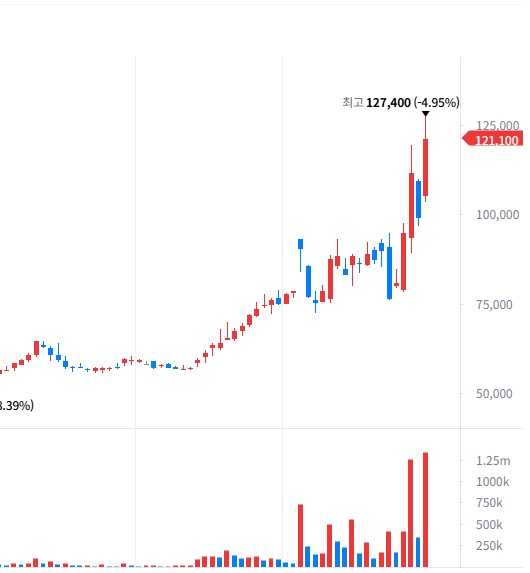
13) 네트워크 보안 전문 기업인 지니언스와 통합 인증 및 모바일 보안 기술을 보유한 라온시큐어 등 유수의 보안 기업들도 폭발적인 거래량을 수반하며 동반 급등세 연출.
14) 이번 주가 급등은 시장이 급변할 때 보안주가 하락 방어용 헷지 테마 역할을 수행함과 동시에, 초대형 플랫폼마저 뚫렸다는 충격파가 보안 솔루션 전면 교체 및 설비 투자 확대로 이어질 것이라는 투자자들의 강력한 기대감 반영.
쉽게 이해하는 북한 해킹 조직의 탄생과 주요 사건 역사
15) 북한은 1980년대 후반부터 컴퓨터 전산망을 군사적 무기로 활용하기 위해 국가 차원에서 수학과 컴퓨터에 소질이 뛰어난 어린 학생들을 직접 선발해 전문 해커로 집중 양성하기 시작.
16) 이렇게 길러진 수천 명의 두뇌들은 2009년 정찰총국 산하로 모여 현재 전 세계를 상대로 사이버 첩보 수집과 외화벌이를 전담하는 전문 부대로 체계적 재편.
17) 우리가 뉴스에서 흔히 접하는 '라자루스', '김수키', '안다리엘' 등은 모두 정찰총국에 소속되어 각각 금융 공격, 외교 첩보 수집, 군사 기술 탈취 등 역할을 나누어 맡고 있는 팀별 활동명.
18) 2009년 7·7 디도스 대란은 북한이 전 세계 수많은 일반 PC를 좀비 컴퓨터로 감염시켜 한국과 미국의 주요 정부 포털과 은행 사이트를 장시간 먹통으로 만들었던 대표적인 첫 도발 사례.
19) 2013년 3·20 전산 대란 당시에는 국내 주요 방송국과 은행 전산망에 악성코드를 침투시켜 컴퓨터 수만 대의 하드디스크 부팅 영역을 일시에 파괴하고 금융 업무를 마비시키는 엄청난 파괴력 입증.
20) 2014년 북한 지도자 암살을 다룬 코미디 영화 개봉을 막기 위해 미국 할리우드의 대형 영화사인 소니 픽처스를 해킹하여 미개봉 영화와 내부 기밀 이메일을 세상에 폭로하며 국제적 분노 촉발.
21) 2016년 방글라데시 중앙은행 해킹 사건은 북한이 본격적인 돈벌이 해킹으로 진화했음을 알린 사건으로, 국제 금융 전산망인 SWIFT의 송금 시스템을 몰래 조작해 무려 8,100만 달러(약 1,000억 원)를 외국 계좌로 빼돌리는 데 성공.
22) 2017년 전 세계 150여 개국 병원과 관공서 컴퓨터 30만 대 이상을 먹통으로 만든 뒤 복구 대가로 비트코인을 요구했던 '워너크라이 랜섬웨어' 사태 역시 북한 라자루스 그룹의 소행으로 공식 확인.
가상자산 시장으로 눈을 돌린 북한의 집중 털이 방식
23) 국제사회의 강력한 경제 제재로 외화를 벌어들일 길이 막히자, 북한은 국경 없이 빠르게 전송할 수 있는 비트코인 등 가상자산 시장을 최고의 외화벌이 표적으로 낙점.
24) 2022년 블록체인 게임 '엑시 인피니티'의 로닌 네트워크라는 자산 이동 다리(브리지)를 공격하여 무려 6억 2,000만 달러(약 8,000억 원)라는 천문학적 금액을 탈취하는 데 성공.
2
5) 같은 해 하모니 호라이즌 브리지에서 1억 달러 상당을 가로챈 데 이어, 지난해에는 대형 거래소인 바이비트에서 15억 달러(약 2조 원) 규모를 털어가는 등 공격 규모를 기하급수적으로 확대.
26) 북한 해커들은 주로 유명 IT 구직 사이트나 텔레그램을 통해 가상자산 개발자들에게 엄청난 연봉의 가짜 일자리를 제안하며 접근하는 방식을 애용.
27) 채용 코딩 테스트용 과제 파일이나 이력서 문서에 교묘하게 악성코드를 숨겨 보내며, 이를 열어본 직원의 PC를 완전히 장악해 회사 내부 금고 문을 여는 열쇠를 훔쳐내는 치밀한 속임수 구사.
28) 빼돌린 코인은 추적이 불가능하도록 수만 개의 지갑으로 잘게 쪼개 섞어버리는 '믹서' 서비스를 거친 뒤, 제3국의 음성적인 브로커들을 통해 달러나 위안화 같은 현금으로 최종 세탁.
29) 유엔 안보리 전문가패널과 각국 정보당국은 북한이 이렇게 전 세계 암호화폐 거래소를 털어 벌어들인 수조 원대의 자금이 미사일과 핵무기 개발 비용으로 고스란히 흘러 들어간다고 일관되게 지적.
30) 결국 이번 바이낸스 63억 달러 침해 사건은 단순한 개인 해커의 일탈이 아니라, 국가의 명운을 걸고 외화를 조달하려는 북한 해킹 부대의 치밀하고 대담한 국가 주도 사이버 금융 약탈 작전의 결정판.
요약 정리
세계 최대 거래소 바이낸스에서 약 63억 달러 규모의 자산이 순식간에 유출되는 초유의 해킹 사건이 발생하였으며, 수사 당국은 자금 세탁 및 공격 방식을 근거로 북한 정찰총국 산하 해커 조직을 유력한 배후로 지목하고 있습니다.
이번 초대형 침해 여파로 자본시장에서는 인프라 보안의 중요성이 급격히 부각되었고, 그 결과 SGA솔루션즈가 상한가를 기록하고 안랩이 신고가를 경신하는 등 국내 주요 보안 관련주들이 하락장 속에서도 일제히 급등세를 나타냈습니다.
과거 디도스 공격과 은행 털이부터 워너크라이 랜섬웨어에 이르기까지 전산 테러를 지속해 온 북한은 현재 정교한 악성코드와 믹싱 세탁 기법을 총동원해 가상자산 생태계를 집중 공략하고 있으며, 이는 국가 주도 사이버 금융 위협이 국제 안보에 얼마나 치명적인지 다시 한번 확인시켜 준 계기가 되었습니다.


0 댓글